Co chroni pakiet?
Co dokładnie wdrażacie w ramach Bezpiecznej Firmy?
Wdrażamy cztery elementy: kontrolę wynoszenia danych przez pracowników (DLP), szyfrowanie dysków komputerów, zbieranie zdarzeń z komputerów i serwerów do systemu SIEM oraz centralny serwer plików z dostępem według uprawnień. Wszystkie cztery elementy wdrażamy zdalnie, konfigurujemy je i sprawdzamy ich działanie. Następnie dbamy o uzgodnioną ochronę w ramach miesięcznego abonamentu. Wysokość opłaty zależy od liczby chronionych komputerów, a zakres ustalamy przed uruchomieniem usługi.
Czy pracownik nadal będzie mógł wynieść bazę klientów?
DLP pozwala ograniczyć wybrane sposoby kopiowania i wysyłania danych, np. na pendrive, prywatną pocztę lub do prywatnej chmury. Ustalamy, które pliki chronić i kiedy operację blokować, a kiedy zgłaszać do sprawdzenia. Zabezpieczenie ogranicza zarówno celowe wynoszenie danych, jak i pomyłki. Nie zatrzyma każdej możliwej metody kradzieży, dlatego łączymy je z zasadami dostępu do plików.
Co daje szyfrowanie, jeśli ktoś ukradnie laptop z auta lub biura?
Dane na zaszyfrowanym dysku są nieczytelne bez właściwego klucza. Chroni to dokumenty szczególnie wtedy, gdy skradziony lub zgubiony komputer był wyłączony — także po wyjęciu dysku z urządzenia. Dbamy również o zasady przechowywania kluczy odzyskiwania. Szyfrowanie nie zastępuje ochrony odblokowanego komputera i konta użytkownika.
Co to jest SIEM i po co małej firmie taki system?
SIEM zbiera w jednym miejscu zapisy zdarzeń dotyczących bezpieczeństwa. To mogą być np. nieudane logowania, zmiany uprawnień lub komunikaty ochrony komputera. Konfigurujemy reguły, które pomagają wychwycić podejrzaną sytuację, i ustalamy odbiorców alertów. Dzięki temu łatwiej zauważyć problem i sprawdzić, co się wydarzyło.
Czy dokumenty znikną z komputerów pracowników?
Przenosimy uzgodnione pliki do wspólnego miejsca na serwerze, a na komputerach podłączamy odpowiednie katalogi. Pracownik nadal otwiera folder i zapisuje dokumenty w znany sposób, ale ich główne miejsce przechowywania jest pod kontrolą firmy. Ustalamy, kto widzi poszczególne katalogi. Dotychczasowe dane i potrzebne kopie lokalne porządkujemy według uzgodnionego planu.
Mam już antywirusa. Czy ten pakiet jest mi potrzebny?
Antywirus pomaga chronić przed złośliwym oprogramowaniem, ale nie rozwiązuje wszystkich problemów z danymi. Nie zastępuje szyfrowania skradzionego laptopa, kontroli kopiowania bazy klientów ani uporządkowanych uprawnień do dokumentów. Pakiet uzupełnia te obszary. Przed wdrożeniem sprawdzamy, co już masz, aby nie dublować działających rozwiązań.
Jak będzie wyglądać praca?
Czy każdy pracownik zobaczy wszystkie dokumenty firmy?
Nie musi mieć dostępu do wszystkiego. Ustalamy osobne uprawnienia do katalogów zgodnie z obowiązkami, np. inne dla księgowości, inne dla handlowców. Przy zmianie stanowiska lub odejściu pracownika dostęp trzeba odpowiednio zmienić lub odebrać. Wyjaśniamy, kto w firmie odpowiada za zgłaszanie takich zmian.
Czy nowe zabezpieczenia utrudnią pracę moim pracownikom?
Zasady dobieramy do rzeczywistych obowiązków zespołu. Księgowość musi móc wysłać potrzebny dokument, a handlowiec korzystać z danych swoich klientów. Ustalamy potrzebne wyjątki i sprawdzamy działanie na typowych zadaniach. Pracownikom wyjaśniamy, gdzie zapisywać pliki i co zrobić, gdy system zablokuje potrzebną czynność.
Czy można korzystać z dokumentów w domu lub w podróży?
Tak, jeśli dostęp zdalny zostanie uwzględniony w projekcie i odpowiednio zabezpieczony. Ustalamy, kto potrzebuje pracy poza biurem i z jakich urządzeń korzysta. Dostęp do serwera zwykle wymaga połączenia z siecią; pracę bez internetu i ewentualne kopie lokalne planujemy osobno. Nie otwieramy firmowych katalogów dla wszystkich użytkowników internetu.
Czy monitoring oznacza nagrywanie ekranu i czytanie prywatnych wiadomości?
Zbieranie zdarzeń do SIEM nie oznacza domyślnego nagrywania ekranu ani zapisywania wszystkiego, co pracownik wpisuje. Uzgadniamy, jakie zdarzenia są potrzebne do ochrony firmy, kto ma do nich dostęp i jak długo są przechowywane. DLP może analizować chronione dane w określonych kanałach. Przed uruchomieniem ustalamy zasady korzystania z tych narzędzi i informowania pracowników.
Czy wdrożenie wymaga zatrzymania pracy firmy?
Niektóre czynności mogą wymagać restartu komputera, przeniesienia plików lub krótkiej przerwy w dostępie. Przed rozpoczęciem uzgadniamy harmonogram i kolejność prac. Możemy podzielić wdrożenie na etapy. Zakres ewentualnych przerw poznasz przed pracami — nie obiecujemy wdrożenia bez żadnego wpływu na działanie firmy.
Co dzieje się po wdrożeniu? Czy ktoś pilnuje alertów przez całą dobę?
Po zdalnym wdrożeniu dbamy o działanie uzgodnionych zabezpieczeń i bieżącą ochronę w ramach miesięcznego abonamentu. Zakres obsługi alertów, godziny wsparcia i zasady reakcji określamy przed uruchomieniem usługi. Sam abonament nie oznacza automatycznie całodobowego dyżuru analityka. Wiesz, jak wygląda obsługa Twojej firmy i z kim skontaktować się w razie problemu.
Koszt i przygotowanie
Ile kosztuje pakiet Bezpieczna Firma?
Pakiet rozliczamy w formie stałej miesięcznej opłaty. Jej wysokość zależy od liczby chronionych komputerów w Twojej firmie. Przed uruchomieniem poznasz miesięczny koszt i zakres ochrony, dzięki czemu możesz zaplanować wydatek. Przy zmianie liczby chronionych komputerów ustalamy odpowiadający jej abonament. Zapytaj o miesięczną opłatę dla swojej firmy: 793 431 337.
Czy wdrożenie odbywa się zdalnie i jak wygląda uruchomienie?
Tak. Wszystkie cztery elementy pakietu wdrażamy dla Ciebie zdalnie. Zajmujemy się doborem rozwiązań, konfiguracją i sprawdzeniem ich działania. Bezpieczny sposób dostępu, harmonogram oraz ewentualny udział obecnego informatyka uzgadniamy przed rozpoczęciem. Po wdrożeniu trwa bieżąca ochrona w ramach ustalonego abonamentu.
Mam już serwer i informatyka. Czy muszę kupować wszystko od nowa?
Nie zakładamy wymiany całego środowiska. Sprawdzamy, które istniejące urządzenia, licencje i zabezpieczenia można wykorzystać. Wymagania dotyczące serwera i narzędzi ustalamy przed uruchomieniem abonamentu. Wdrożenie realizujemy zdalnie i możemy skoordynować je z Twoim informatykiem lub firmą obsługującą IT.
Czy serwer plików zastępuje kopie zapasowe?
Nie. Serwer porządkuje dokumenty i uprawnienia, ale również może ulec awarii lub zostać zaatakowany. Potrzebne są oddzielne kopie zapasowe oraz sprawdzone odtwarzanie. Przy ustalaniu zakresu sprawdzamy, jak wygląda to dziś. Wdrożenie lub rozszerzenie backupu stanowi dodatkowy zakres, jeśli nie zostało już wyraźnie ujęte w ofercie.
Certyfikat papierowy i PDF
Czy do pakietu otrzymam certyfikat papierowy i PDF?
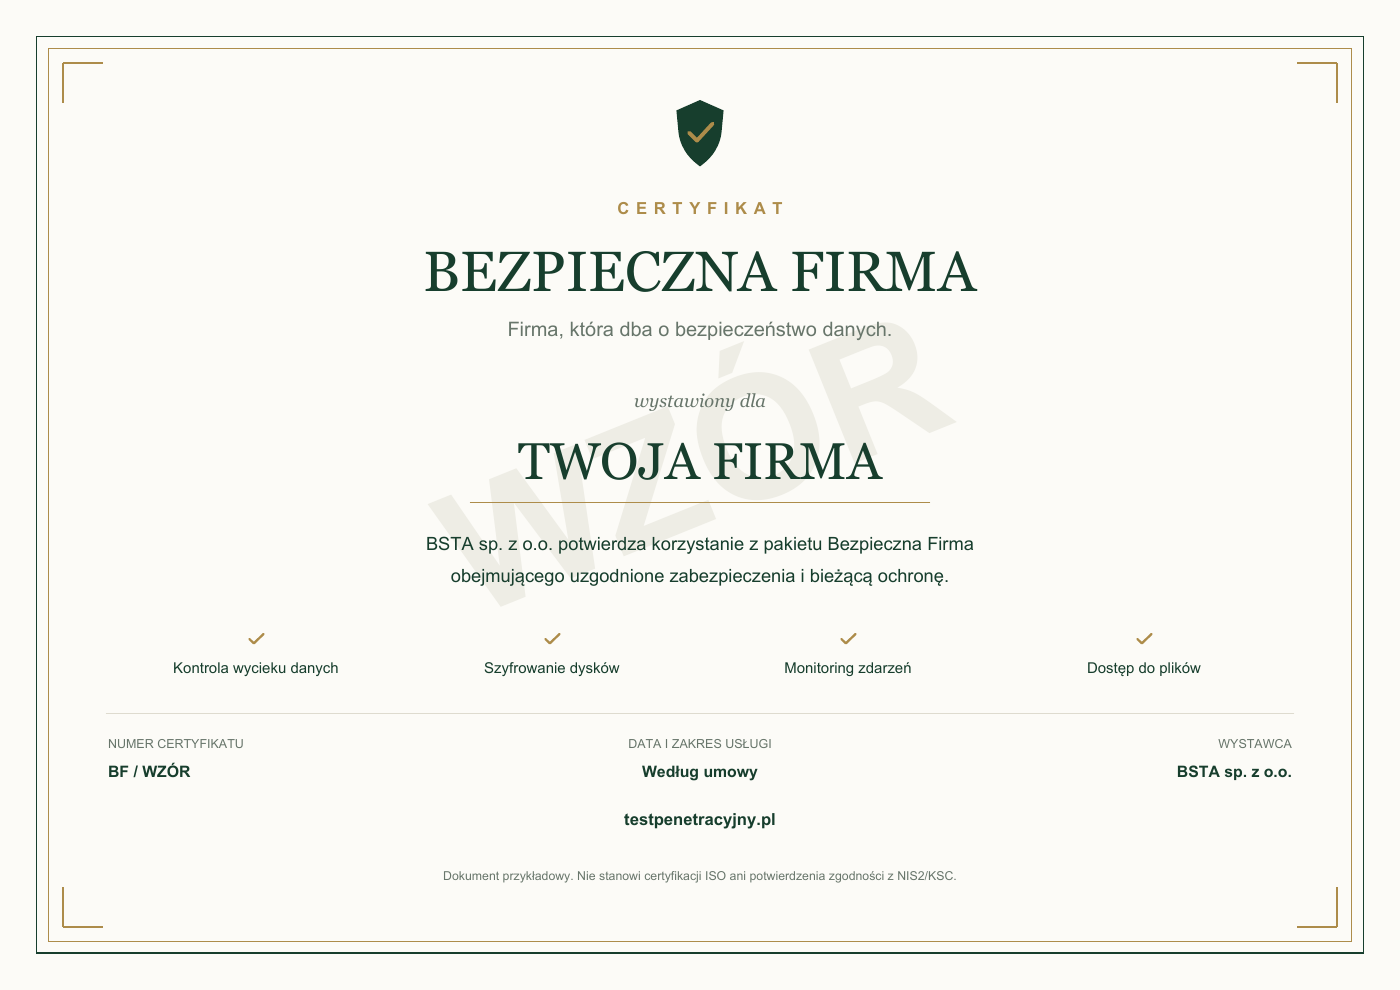
Tak. Dla firm, które kupią pakiet Bezpieczna Firma, wystawiamy certyfikat z nazwą firmy w dwóch wersjach: papierowej oraz PDF. Certyfikat jest częścią pakietu. Wersję papierową możesz wyeksponować w biurze, a PDF wykorzystać w kontaktach z klientami.
Gdzie mogę pokazać certyfikat swoim klientom?
Papierowy certyfikat możesz umieścić w biurze, na recepcji lub w sali spotkań. Wersję PDF możesz zamieścić na stronie internetowej, dołączyć do oferty handlowej albo przesłać klientowi i kontrahentowi. To czytelny sposób, aby pokazać, że Twoja firma podejmuje działania na rzecz bezpieczeństwa danych.
Co potwierdza certyfikat Bezpieczna Firma?
Certyfikat wystawiony przez BSTA sp. z o.o. potwierdza korzystanie z pakietu Bezpieczna Firma w uzgodnionym zakresie. Odnosi się do usług i zabezpieczeń objętych pakietem. Nie jest certyfikacją ISO, gwarancją braku incydentów ani potwierdzeniem pełnej zgodności z NIS2 lub KSC. Przykład na stronie jest wyraźnie oznaczony jako wzór.
NIS2, KSC i bezpieczeństwo firmy
Czym są NIS2 i KSC — i co mają wspólnego z tym pakietem?
NIS2 to unijna dyrektywa dotycząca cyberbezpieczeństwa, a KSC to polski krajowy system cyberbezpieczeństwa i regulująca go ustawa. Nowelizacja ustawy o KSC wdraża NIS2 do polskiego prawa. Pakiet Bezpieczna Firma może wspierać techniczną część przygotowania organizacji: ochronę danych, kontrolę dostępu i wykrywanie podejrzanych zdarzeń. Całe obowiązki są szersze niż zakup i konfiguracja czterech zabezpieczeń.
Czy NIS2 i KSC dotyczą każdej małej firmy?
Nie każda mała firma podlega tym samym obowiązkom. Znaczenie mają m.in. rodzaj działalności, wielkość organizacji i szczególne kryteria przewidziane w ustawie. Nie wystarczy sama liczba pracowników, aby przesądzić wynik. Jeśli potrzebujesz oceny, czy przepisy dotyczą Twojej firmy, ustalamy ją w odrębnym zakresie KSC/NIS2. Ochrona danych pozostaje przydatna także wtedy, gdy firma nie jest objęta tymi obowiązkami.
Czy po wdrożeniu pakietu będę mieć pełną zgodność z NIS2 i KSC?
Sam pakiet nie potwierdza pełnej zgodności z NIS2 ani ustawą o KSC. Organizacja może potrzebować również zarządzania ryzykiem, procedur, obsługi i zgłaszania incydentów, kopii zapasowych, szkoleń oraz innych działań zależnych od jej sytuacji. Cztery wdrożenia są konkretną częścią ochrony technicznej. Pełne przygotowanie do wymagań wymaga szerszej oceny i osobno uzgodnionego planu.
Czy pakiet ochroni firmę przed ransomware i zaszyfrowaniem plików?
Pakiet ogranicza wybrane ryzyka i pomaga zauważyć ślady ataku, ale nie gwarantuje zatrzymania ransomware. Szyfrowanie dysku chroniące zgubiony laptop nie jest ochroną przed złośliwym zaszyfrowaniem plików na uruchomionym komputerze. Potrzebne są również odpowiednia ochrona urządzeń, aktualizacje, zabezpieczenia kont i niezależne kopie zapasowe. Braki w tych obszarach omawiamy przy ustalaniu zakresu.